Det korte svar
Skygge-AI er brug af AI til arbejdsopgaver uden virksomhedens aftalte rammer eller overblik. Gør godkendte værktøjer, tilladte data og vejen til hjælp tydelige. Vurder den konkrete behandling frem for alene at skelne mellem offentlige og lukkede løsninger.
Begynd med den opgave, medarbejderen prøver at løse
Eksemplet med kundemailen er konstrueret. Det beskriver et forståeligt behov: finde varelinjerne, oversætte en besked eller skrive et svarudkast, mens andre opgaver venter. Hvis virksomhedens retningslinje alene siger brug AI ansvarligt, har medarbejderen stadig ikke et svar på, hvad der må kopieres hvorhen.
Bed derfor afdelingerne beskrive deres ønskede anvendelser. En ordretekst, en leverandørfaktura, en intern arbejdsinstruks og et personaleproblem er forskellige situationer. For hver opgave skal der være en kendt løsning eller en hurtig vej til afklaring. Ellers risikerer reglerne at blive for abstrakte til hverdagen.
Det kræver ikke en kortlægning af medarbejdernes private konti. Samtal om arbejdsopgaver, godkendte værktøjer og usikkerheder. Formålet er at få styr på virksomhedens behandling af oplysninger, ikke at opbygge en skjult oversigt over medarbejdernes adfærd.
Datatilsynet anbefaler organisatoriske rammer
I sikkerhedstippet Forhold dig til AI-værktøjer fra 22. marts 2024 beskriver Datatilsynet situationer, hvor ansatte bruger arbejdsrelaterede personoplysninger i generative AI-værktøjer uden arbejdspladsens opmærksomhed eller tilladelse. Tilsynet anbefaler rammer for, om og hvordan medarbejdere må bruge sådanne værktøjer, blandt andet i retningslinjer og oplæring.
Kilden er en grundlæggende myndighedsanbefaling fra 2024, ikke en ny opgørelse af udbredelsen i 2026. Den giver heller ikke et bestemt tal for risikoen i jeres virksomhed. Den understøtter den praktiske opgave: få anvendelserne og reglerne frem i lyset, før fortrolige data flyttes rundt.
Datatilsynet nævner også mulige tekniske foranstaltninger. Om en bestemt blokering eller anden kontrol er nødvendig og passende, afhænger af opsætning og risiko. Et indkøbt værktøj gør ikke i sig selv behandlingen af alle datatyper tilladt.
Vurdér oplysningerne og den faktiske tjeneste
En ordremail kan indeholde personoplysninger som navn og direkte kontaktoplysninger. Den kan også indeholde aftalepriser, rabatter eller interne bemærkninger, som virksomheden ønsker at holde fortrolige af andre grunde. En fjernet underskrift gør derfor ikke automatisk hele mailen egnet til ethvert AI-værktøj.
Afklar formål, nødvendige data, adgang, opbevaring, eventuel brug til træning og relevante leverandøraftaler. Et navn som privat AI eller lukket assistent besvarer ikke spørgsmålene alene. Omvendt er en ekstern tjeneste ikke alene bevis for, at alle oplysninger bruges til offentlig modeltræning; de konkrete vilkår og indstillinger skal undersøges.
GDPR artikel 5 beskriver blandt andet formålsbegrænsning og dataminimering. Artikel 28 og 32 er relevante for databehandlerforhold og passende sikkerhedsforanstaltninger. Virksomheden skal afklare sit faktiske grundlag; denne guide giver ikke en universel tilladelse til bestemte datakategorier.
Giv hver godkendt anvendelse et lille arbejdskort
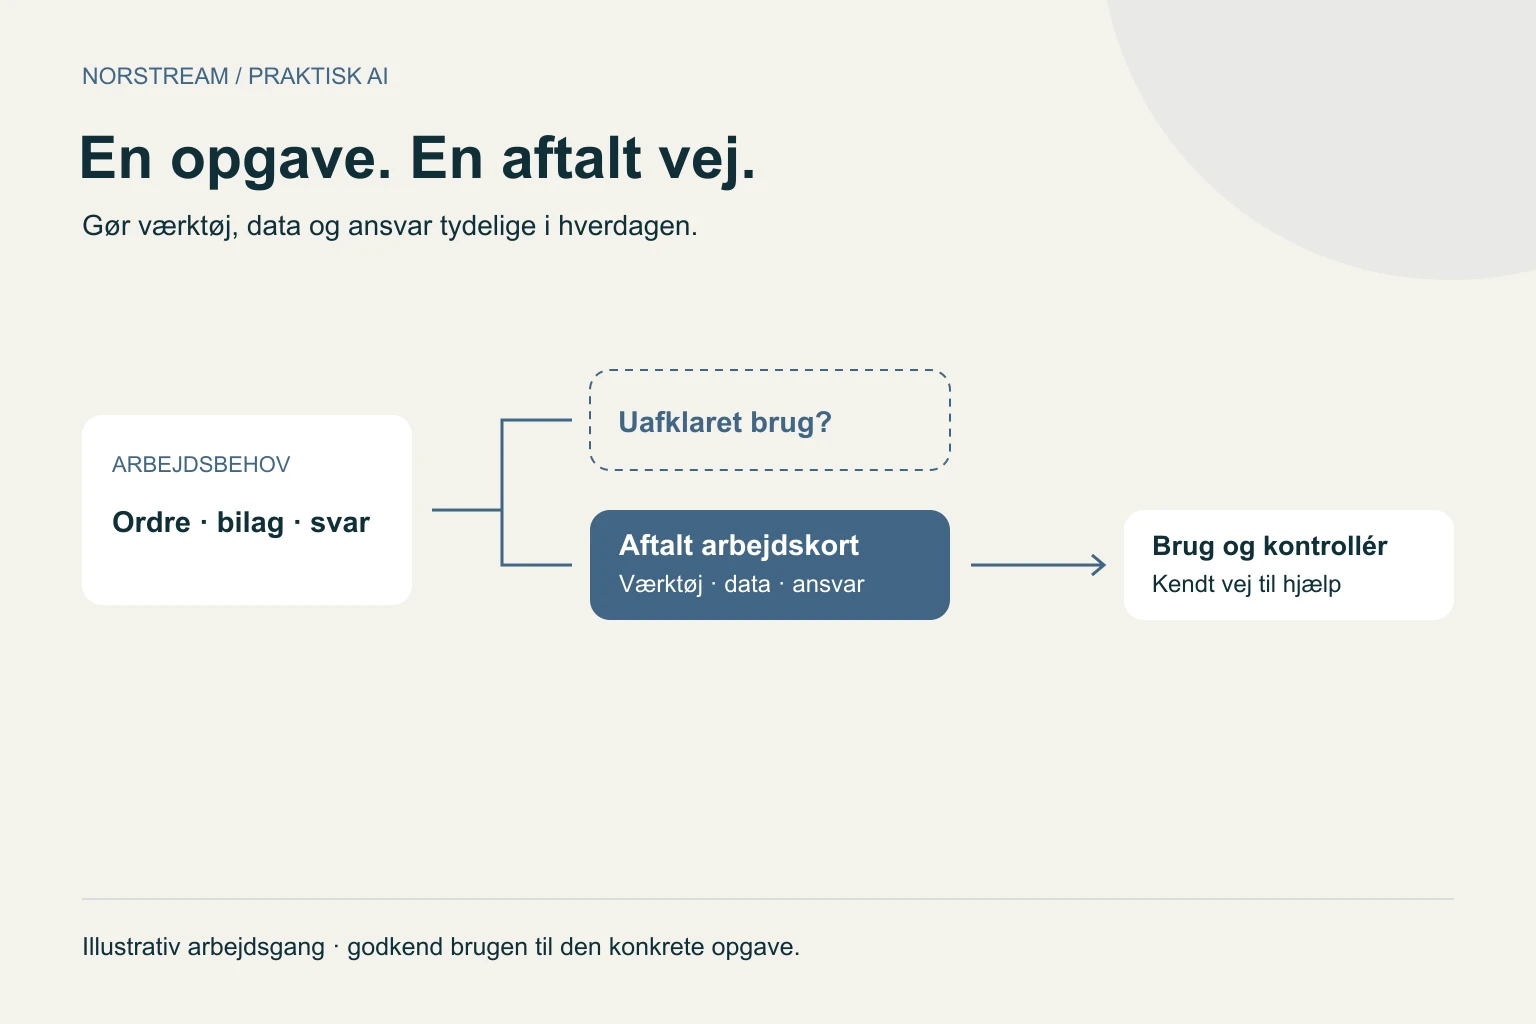
Et arbejdskort kan være en kort side ved den opgave, medarbejderen løser. Det skal vise det godkendte værktøj og den konkrete opsætning, hvilke data der må bruges, og hvilken kontrol resultatet kræver. Undgå at gøre godkendelsen så bred, at et værktøj til sproglig hjælp også opfattes som godkendt til personalesager.
Tabellen er et eksempel på spørgsmål, virksomheden skal besvare. Den fastlægger ikke jeres endelige adgangsregler. Brug en ansvarlig rolle, så medarbejderen også kan få hjælp, når den sædvanlige kollega er væk.
| Arbejdskortets felt | Et svar, medarbejderen skal kunne finde |
|---|---|
| Opgave | Eksempelvis klargøring af ordrelinjer, ikke automatisk kundeløfte |
| Godkendt værktøj | Den konkrete løsning og kontoopsætning |
| Tilladte oplysninger | Hvilke data opgaven behøver, og hvad der skal udelades |
| Kontrol før brug | Hvem validerer kunde, vare, mængde og pris? |
| Tvivl eller fejl | Hvor henvender medarbejderen sig, og hvem ejer sagen? |
Øv grænserne med genkendelige situationer
Brug tre konstruerede eksempler i oplæringen: en almindelig kundebestilling, en mailtråd med unødvendige oplysninger og et resultat, som lyder sikkert, men mangler grundlag. Lad medarbejderne forklare, hvad de vil bruge, hvad de vil udelade, og hvem de vil spørge. Det afslører uklare regler bedre end et ja til, at en politik er læst.
Vis også forskellen mellem en kladde og en handling. Et AI-genereret svarudkast kan indeholde et leveringsløfte, som virksomheden ikke kan holde. Kontrollen skal derfor følge den konkrete opgave, også hvis værktøjet kun foreslår tekst og ikke selv sender noget.
For en NoraOS-arbejdsgang bør I forklare forskellen på Nora Assistants forslag, faste regler og eventuelt tilvalgt autonomi. Medarbejderen skal vide, hvad der afventer godkendelse, og hvad der faktisk er udført. NoraOS er ikke i sig selv dokumentation for, at enhver medarbejderanvendelse eller datakategori er godkendt.
Gør det let at melde en fejl tidligt
Aftal en enkel vej til at fortælle, at oplysninger kan være sendt til et forkert værktøj. Bed ikke medarbejderen om at kopiere hele indholdet til endnu en åben kanal som dokumentation. Den ansvarlige skal have nok oplysninger til at afklare hændelsen og sikre relevant materiale med passende adgang.
En uønsket behandling skal vurderes konkret. Ved et muligt brud på persondatasikkerheden skal virksomheden følge sine relevante procedurer og vurdere forpligtelserne efter GDPR, herunder artikel 33 og 34, når de er relevante. Denne guide afgør ikke, om en bestemt hændelse skal anmeldes.
Gennemgå arbejdskortene, når formål, tjeneste, aftaler eller systemadgang ændres. Brug spørgsmål fra medarbejderne til at forbedre regler og værktøjer. Den nyttige måling er, om teamet ved, hvordan opgaven løses under de godkendte rammer, og om fejl bliver afklaret, før de gentager sig.
Begynd med én tilbagevendende opgave, som medarbejderne allerede ønsker hjælp til. Et konkret værktøj, en tydelig datagrænse og en kendt ansvarlig er lettere at bruge end en generel opfordring til forsigtighed.
Brug det i praksis
Jeres næste skridt
- Find de konkrete arbejdsopgaver, hvor medarbejderne ønsker AI-hjælp.
- Afklar værktøj, data, opsætning og aftaler pr. anvendelse.
- Giv medarbejderne et kort arbejdskort og en kendt vej til hjælp.
- Øv med konstruerede mails og bilag uden kundedata.
- Beskriv en sikker vej til at melde og afklare fejl.
Ofte stillede spørgsmål
Er skygge-AI altid et privat chatbotabonnement?+
Nej. Begrebet bruges her om arbejdsrelateret AI-brug uden virksomhedens aftalte rammer. Det kan også være en ukendt anvendelse i et eksisterende værktøj.
Må medarbejderne bruge AI, hvis de fjerner navnene?+
Det er ikke tilstrækkeligt som generel regel. Andre personoplysninger, koblingsmuligheder og fortrolige forretningsdata kan stadig være til stede.
Skal vi overvåge medarbejdernes private AI-konti?+
Denne guide anbefaler ikke det. Begynd med arbejdsopgaver, godkendte anvendelser, oplæring og en kendt vej til afklaring.
Kilder og faglig baggrund
De praktiske eksempler og tjeklister er udarbejdet til denne guide. Følgende kilder uddyber de angivne faglige begreber.
Sikkerhedstip fra 22. marts 2024 om organisatoriske rammer og medarbejdernes brug af personoplysninger. Ikke en ny 2026-statistik. Kontrolleret 26. oktober 2026.
Artikel 5, 28, 32, 33 og 34 er baggrund for de afgrænsede juridiske pointer. Arbejdskort og oplæringsøvelse er Norstreams egne forslag. Kontrolleret 26. oktober 2026.
Fra guiden til jeres arbejdsgang
Brug et afgrænset pilotforløb til at teste metoden på jeres data og undtagelser.
Brug skabelonen
Saml jeres egne oplysninger i et arbejdsgrundlag, som kan udfyldes og downloades.
Udgivet af Norstream med AI-assisteret udarbejdelse. Eksempler er illustrative, medmindre andet er angivet. Tilpas metoder og kontroller til jeres systemer og faglige ansvar.
Har du en rettelse eller et spørgsmål?Se kontrollen i en konkret arbejdsgang
Tag et konstrueret eller anonymiseret eksempel med. Vi afklarer data, roller, godkendelser og hvilke handlinger en NoraOS-pilot skal kunne gennemføre eller afvise.
Afklar jeres arbejdsgang med Norstream